ich brauche Hilfe bei der Tonie-Erkennung via PN5180. Während Standard-Mifare-Tags (ISO-14443) einwandfrei erkannt und im Log ausgegeben werden, herrscht bei originalen Tonie-Figuren absolute Funkstille im Serial Monitor.
Mein Setup:
Hardware: ESPuino Complete Platine.
Reader: PN5180, erfolgreich auf FW 4.1 geupdatet (mit dem JanLoebel-Updater, REQ an IO5).
Software: Aktueller Stable-Branch.
Stromversorgung: 5V stabil (auch via Labornetzteil mit Common Ground getestet).
Beobachtung: Legt man einen Tonie auf, kommen von Haus aus keinerlei Log-Meldungen. Erst wenn ich manuell Debug-Prints in die getInventory-Routine einfüge, sehe ich, dass der Reader in einer Endlosschleife versucht zu scannen: 15693: getInventory rc=-115693: reset / setupRF
Was bereits sichergestellt wurde:
Die Lötstellen am PN5180 sind sauber und nachgeflossen.
Der BUSY-Pin ist korrekt verbunden und wird in der Software angesprochen (da Mifare ja funktioniert).
Das bekannte Tonie-Passwort ist im Code aktiv.
Meine Frage: Da die Hardware-Kommunikation für ISO-14443 offensichtlich läuft, vermute ich ein Software- oder Konfigurationsproblem im ISO-15693-Stack der Stable-Version. Gibt es spezifische Anpassungen für die Complete-Platine, die ich vornehmen muss, damit der Handshake für die Tonie-UID nicht ins Leere läuft?
Ich habe eben mal an einen PN5180 eine Karte mit ISO-15693 drangehalten und das hat auf jeden Fall funktioniert. Zu den Figuren kann ich nix sagen. Das habe ich irgendwann mit einer Leihfigur genau einmal getestet und da ging’s. Allerdings habe ich den Code dazu auch nicht geschrieben. Müssen diejenigen was dazu sagen, die das benutzen.
Also in Verbindung mit der Complete habe ich das nie getestet. Aber was speziell konfigurieren muss man da nicht. Das ist nur bei LPCD notwendig.
Wie willst du das neutral nennen, so dass klar ist, was gemeint ist?
Schlussendlich geht’s mir darum, dass ich auf keinen Fall da irgendwie im Fahrwasser der kommerziell erhältlichen Boxen mitschwimmen will. Nur deswegen ist das so versteckt - ich will da kein Aufsehen drum machen.
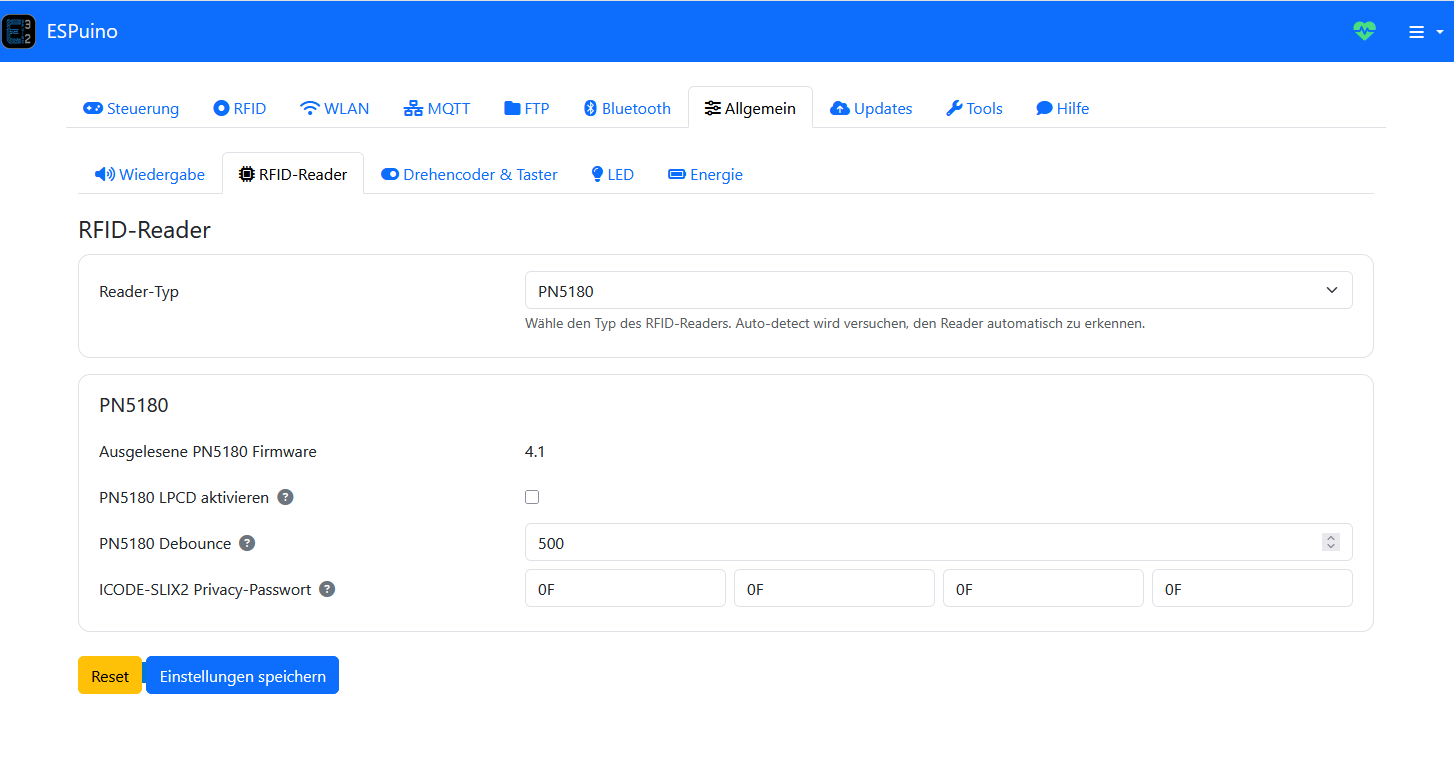
Ich würde den Eintrag nur „Passwort für ICODE-SLIX2“ nennen
Ich verstehe deine Bedenken. Persönlich sehe ich das aus folgenden Punkten unproblematisch:
Wir veröffentlichen her kein Passwort (das Passwort selbst könnte heikel sein, da der Hersteller das nie publiziert hat)
Wir haben das Passwort nicht reengineert
Wir könnten aus meiner Sicht sogar den Link zu Fixit hier veröffentlichen (das ist keine Dubiose Homepage, wir haben keinen Einfluss auf den Inhalt dort und das Passwort ist seit 2 Jahren an dieser Stelle zu finden)
Jeder dieser Figuren (vom kommerziellen Produkt) musste bezahlt werden (inkl. Lizenzgebühren für den Inhalt, welchen unsere Box noch nicht einmal nutzt) - im Prinzip kann es dem Hersteller bzw. Verlag nur recht sein, er hat mehr Umsatz bei den Figuren
Mit der vorgeschlagenen Überschrift bezieht man sich auch neutral auf diese Art von Tags. Diese werden im Handel vertrieben und wenn jemand diese verwenden möchte ist das auch okay - unabhängig von der Firma mit der Figurenkiste
Das wäre tatsächlich recht neutral, da wäre ich d’accord mit.
Ich glaube allerdings, dass es langsam da in den allg. Settings bisschen unübersichtlich wird. Vielleicht sollte man RFID eine eigene Kladde spendieren und dort auch mal (perspektivisch) die Wählbarkeit zwischen PN5180 und RC522 integrieren. Dieser Verstärkungsfaktor für RC522, der demletzt genannt wurde, auch. Und es gäbe noch ein paar Settings mehr, die man umziehen könnte. Also will sagen: Man könnte ne eigene Kladde schon mit Leben füllen (muss ja nicht in einem Schritt sein).
Man ne bescheuerte Frage:
Kann es sein, dass die Ton**box die Figuren mittlerweile entsperrt lässt?
Ich habe mir aus der Bibo 6 von den Figuren mitgenommen. ALLE werden out of the Box erkannt.
Das eingetragene Passwort ist bei mir im Code 0x0F, 0x0F, 0x0F, 0x0F
Ich bin verwirrt.
Kann das mal jemand, der Zugriff auf die Figuren hat, überprüfen.
Nicht das jemand die Dinger in der Bibo mit dem Flipper Zero kopiert und die Teile auch offen lässt.
Zu mindestens würde ich mir dann sparen das Eingabefeld einzubauen.
Hi, ist das gemacht worden oder habt Ihr das in der Planung?
Wenn man das Passwort im Code (so wie bisher) einträgt, dann muss ich eine eigene Firmware bauen und kann dann eigentlich nicht mehr automatisch per Webinterface Updaten. Richtig?
Ich hab das fertig hier liegen. Und würde da auch einen Pull Request erstellen.
Leider waren die letzten Tonies aus der Bibo bereits entsperrt, da konnte ich das nicht testen. Ich bin nächste woche in der Bibo, da suche ich noch mal nach gesperrten Tonies.
Und es muss dann noch jemand testen bevor es in den Dev/master wandert.
Aber ja momentan müsste man das selbst kompilieren.
das müsste dann jemand machen, der gesperrte Tonies Zuhause hat. Ich kann auch mal schauen, ob ich in unserer Bib was bekomme. Ich versuch das am Di oder Mi, dann hat die Bib offen. Schickst du mir dann die Firmware oder wie können wir das machen? Ich habe noch keine Umgebung für espuino eingerichtet.
Noch kuirz zum Verständnis: es wird nur die Id des Tonies ausgelesen und dazu muss dieser entsperrt werden? Muss er danach auch wieder gesperrt werden?
Ich mache nächste Woche einfach einen PR, dann wird da auch eine Firmware automatisch erzeugt und die kann man installieren über den Browser oder das Webinterface.
Die Tonies sind von Haus verschlüsselt, ohne das Passwort geben die Figuren keine Informationen preis.
Die Ton**box entriegelt → liest aus → verriegelt.
Wenn man die Figuren schnell runternimmt, dann schafft sie es mit dem Verriegeln nicht. Also sind unverriegelte kein PProblem.Beim nächsten mal auf einer Ton**box werden diese wieder verriegelt.
Falls du eine Stunde Zeit hat, dann kann ich dir das Video vom CCC empfehlen.
Meines Wissens entriegeln wir auch nur → lesen die Nummer aus und das wars. Kein Verriegeln o.a.
das wäre nett von dir. Wenn ich in der Bib an Tonies komme, dann nehme ich welche mit und versuche mich am Testen. Hoffentlich erwische ich dann nicht gerade die bereits entriegelten Tonies
Wie würde ein Test dann aussehen?
noch mit „alter“ Firmware die Tonies auflegen und prüfen, ob diese noch verschlüsselt sind
Aufgefallen ist mir, dass wir bei LPCD im Code schreiben, die Versionmuss >=4.0 sein. Im Forum wurde immer >=4.1 gesagt. Laut NXP soll es ab 4.0 gehen
Bei mit in der Bibilothek gibt es keine Tonies, welche im Privacy-Mode sind. (Ich hab da locker 20 Stück getestet) Entweder hat das der Hersteller geändert oder jemand hier im Kiez hat eine modifizierte Ton**box.
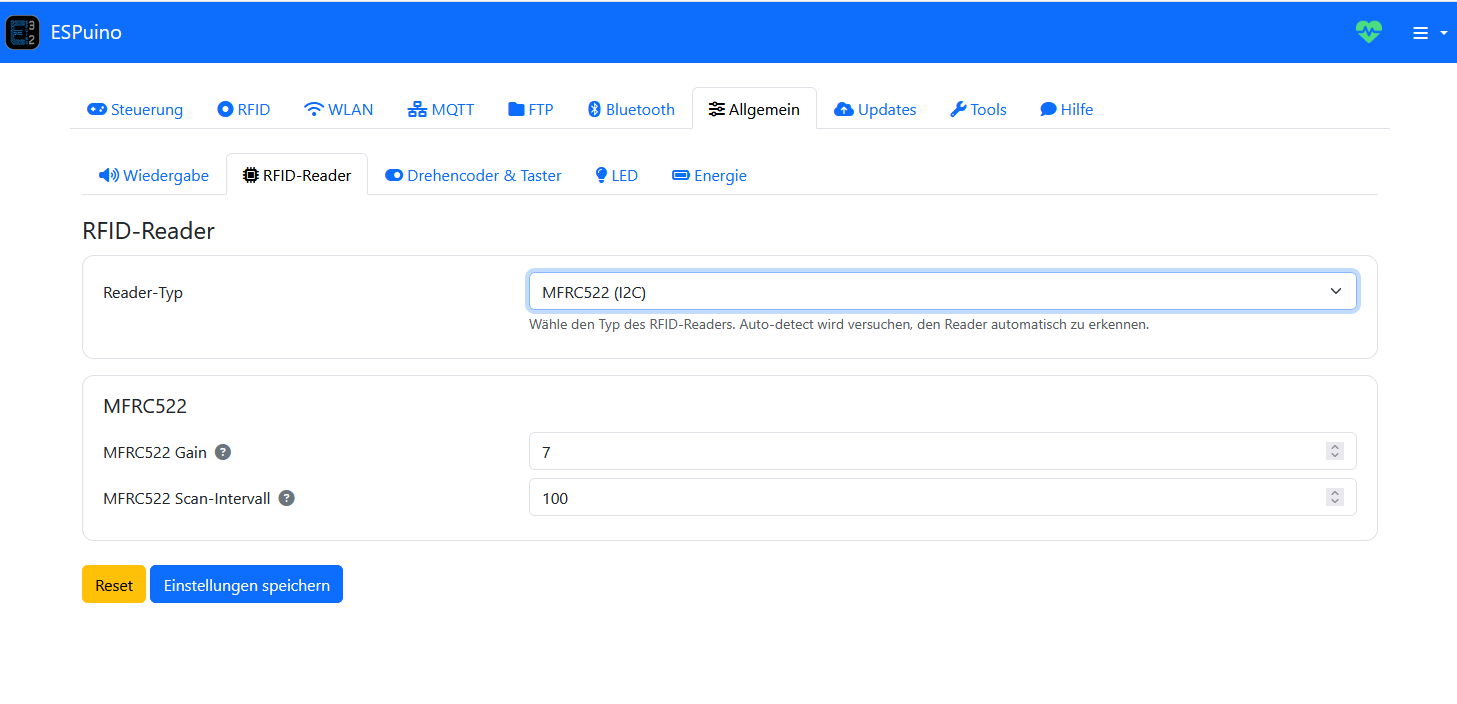
Ich habe die Optionspunkte bei den Readern etwas sortiert. Sieht jetzt so aus (wenn der auf Auto-detect steht, dann werden beide angezeigt):
Wie hast du das getestet bzw. wie kann ich das in der Bib prüfen? Wäre ja richtig ungeschickt, wenn ich lauter Tonies mitnehme, die bereits offen sind.
Ich habe in der Tat die Box der Kinder mitgenommen.
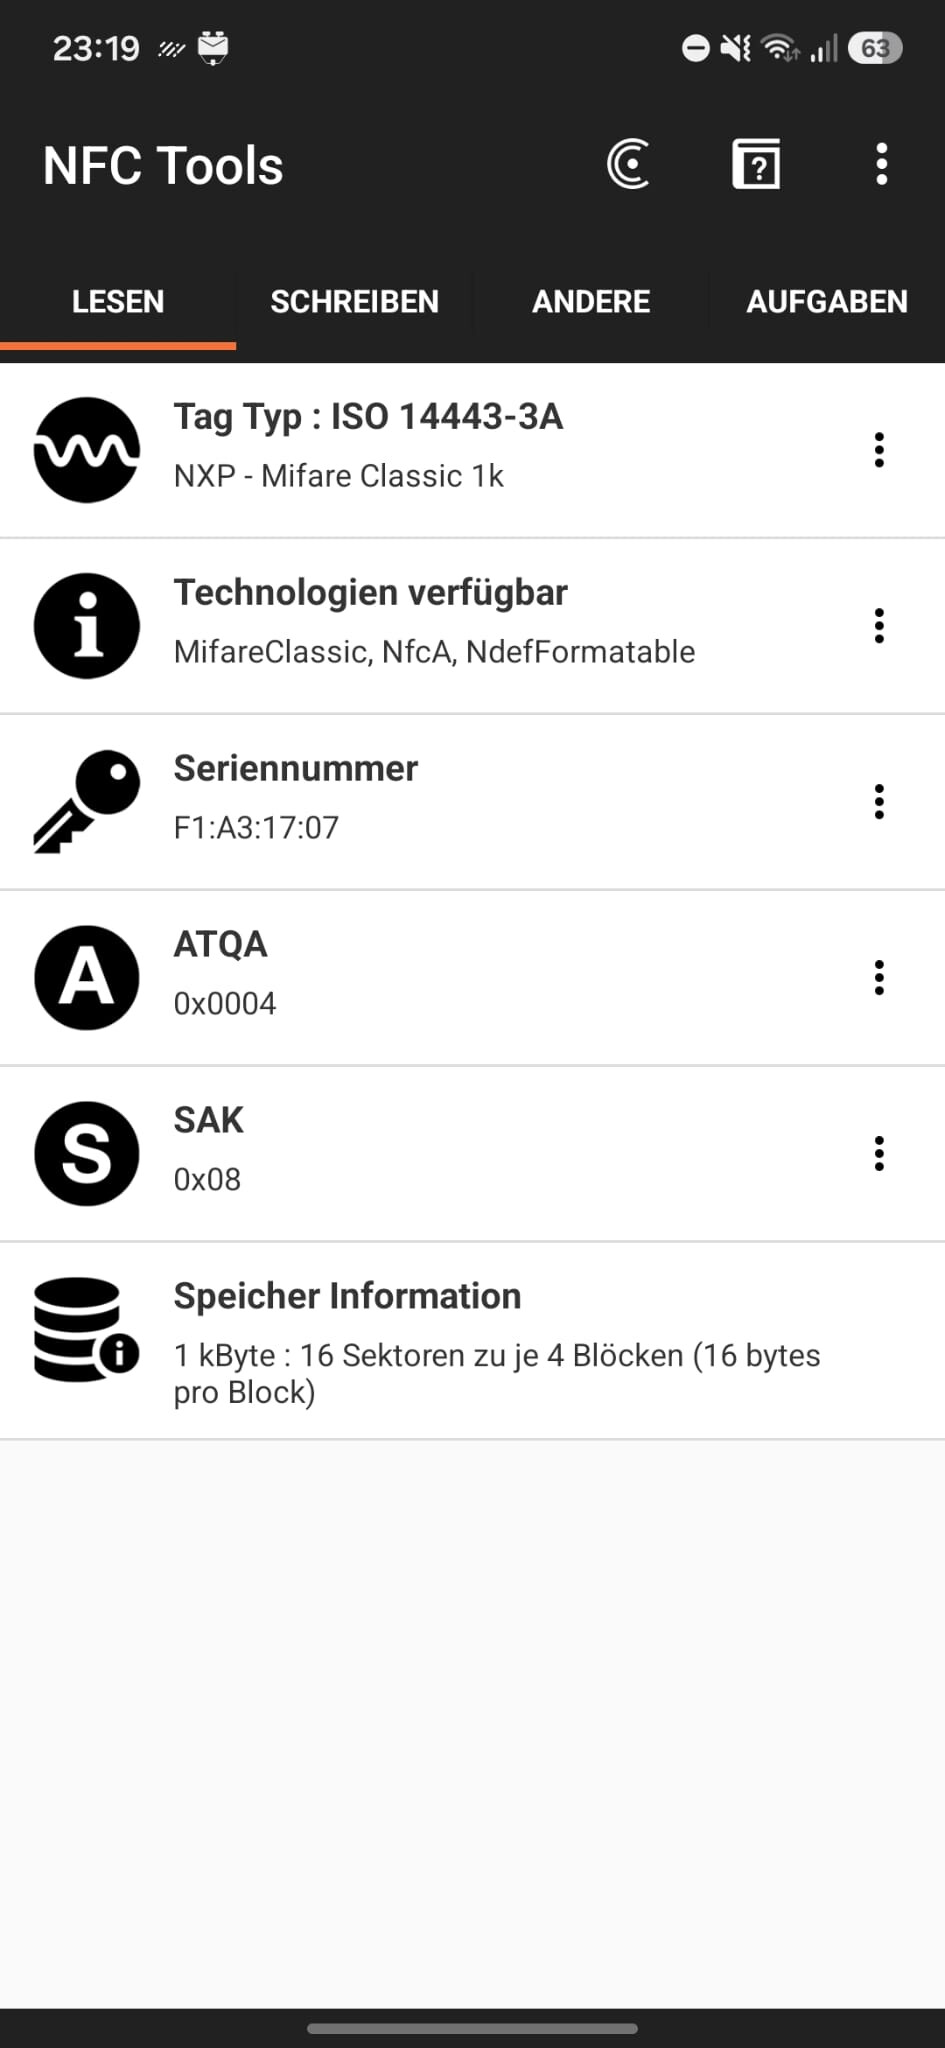
Was aber auch gehen müsste ist das Handy mit nfc tool. Das kennt ja das Passwort nicht und im privacymode sind die ohne richtiges Passwort komplett ruhig.
EDIT: meine Lieblings-KI hat’s gewusst:
Der ESPuino macht bei der RFID-ID eine spezielle Umwandlung: **Jedes der 4 UID-Bytes wird als dreistellige Dezimalzahl dargestellt und anschließend aneinandergehängt.
**
Deine NFC-App zeigt:
 .